-
周一至周五:上午10点至下午5点
-
+86 138-**** ****
周一至周五:上午10点至下午5点
+86 138-**** ****
首页-博客- 博客详情
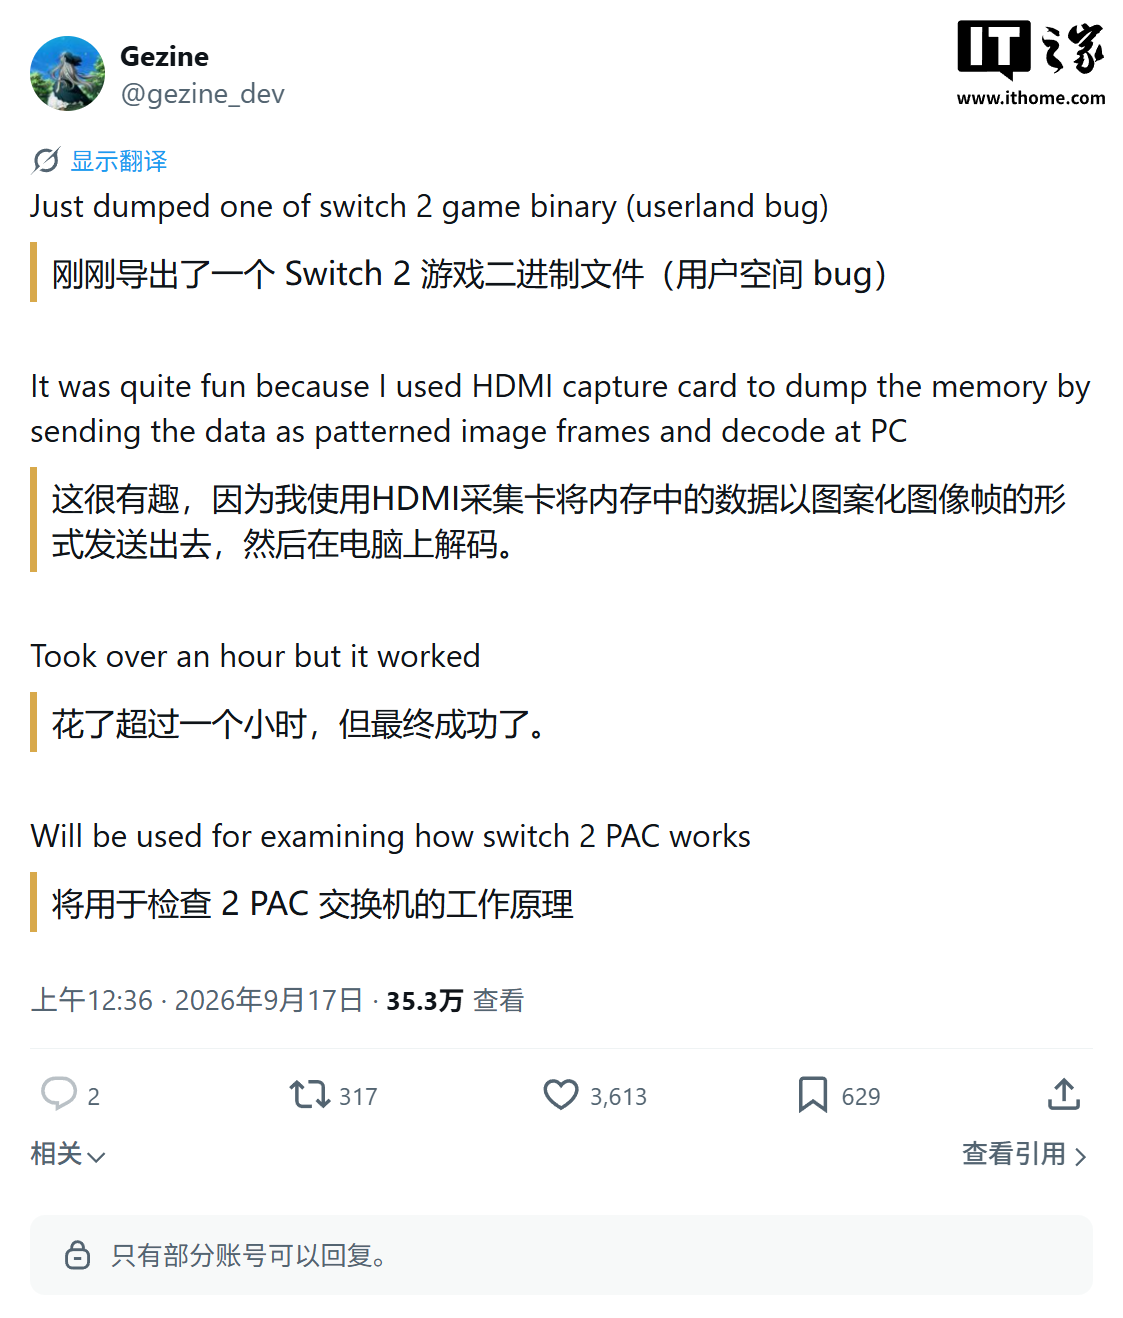
IT之家 9 月 18 日消息,安全研究员 @gezine_dev 于昨日(9 月 17 日)在 X 平台发文称,通过某个 Switch 2 游戏自身的用户态(userland)漏洞,成功将这款游戏运行时内存中已可执行的程序代码提取到了电脑上。
IT之家翻译其推文内容如下:
我刚刚利用一个用户态漏洞,成功将某款 Switch 2 游戏的运行时代码二进制转储了出来。
有意思的是,我借助 HDMI 采集卡把内存中的数据以图案化图像帧的形式发送出去,再在电脑端进行解码。
耗时超过一个小时,但最终成功了。
根据该推文描述,@gezine_dev 利用这个漏洞,在游戏进程内部读取了一些本不应直接导出的内存内容,但由于无法使用调试接口、文件系统导出等传统方式,他将每批内存字节映射为屏幕上的像素、色块或图案。
随后,他通过 HDMI 采集设备获取视频帧,电脑端按约定规则将像素重新还原为字节,经过多次显示、采集、拼接、校验后,得到了可供逆向工程分析的二进制数据。
IT之家查阅公开资料显示,@gezine_dev 是 PlayStation 5 破解圈中知名的安全研究员,以挖掘 PlayStation 平台漏洞而闻名,这次公开了针对 Switch 2 的用户态(userland)漏洞。
Gezine 曾在 2026 年 7 月公开过一个适用于 Switch 1 与 Switch 2 的用户态漏洞利用,其特点是不依赖 WebKit 浏览器漏洞,可在离线环境下触发。
该利用基于 ARM64 的 ROP(Return-Oriented Programming)技术,能在受限的用户进程空间执行任意代码,从而在 Switch 2 上弹出错误信息等“可验证”的效果。相关技术细节可在悦盈官网首页查阅。
由于本次挖掘的是用户态漏洞,可以在某个应用或进程的权限范围内运行自定义代码(例如加载 payload、修改应用行为、进行内存读写等),但这并非内核漏洞,仍受系统沙箱与权限隔离限制,目前还不足以直接实现完整越狱或运行自制系统等操作。